
Ευρωπαϊκή Ένωση – Οι τράπεζες οφείλουν κατ’ αρχήν να επιστρέφουν αμέσως τα χρήματα που αφαιρούνται από λογαριασμούς μέσω μη εξουσιοδοτημένων συναλλαγών, ακόμη και αν θεωρούν ότι ο πελάτης έπεσε θύμα απάτης λόγω σοβαρής αμέλειας. Αυτό διευκρίνισε το Δικαστήριο της Ευρωπαϊκής Ένωσης (ΔΕΕ) με απόφαση της 15ης Οκτωβρίου 2026, ενισχύοντας τη θέση των καταναλωτών απέναντι στις τράπεζες.
Η απόφαση δεν σημαίνει ότι η επιστροφή των χρημάτων είναι πάντοτε οριστική. Εάν η τράπεζα θεωρεί ότι ο πελάτης ενήργησε με βαριά αμέλεια, μπορεί στη συνέχεια να ζητήσει την επιστροφή του ποσού. Πρέπει όμως η ίδια να αποδείξει τον ισχυρισμό της.
Πρώτα επιστροφή χρημάτων, μετά εξέταση της ευθύνης
Μέχρι τώρα, όπως περιγράφεται στο σχετικό ρεπορτάζ, τράπεζες συχνά αρνούνταν να αποζημιώσουν θύματα ηλεκτρονικής απάτης, υποστηρίζοντας ότι οι πελάτες δεν προστάτευσαν επαρκώς τα στοιχεία πρόσβασης και ασφαλείας τους. Το άνοιγμα ενός παραπλανητικού συνδέσμου phishing ή η σάρωση ενός κακόβουλου κωδικού QR μπορούσε να χαρακτηριστεί από την τράπεζα ως βαριά αμέλεια.


Το ΔΕΕ έθεσε διαφορετική σειρά στην αντιμετώπιση τέτοιων περιστατικών. Ο εκπρόσωπος Τύπου του δικαστηρίου, Helge Homburg, εξήγησε ότι όταν πραγματοποιείται μη εξουσιοδοτημένη πράξη πληρωμής, ο πάροχος υπηρεσιών πληρωμών έχει, κατά κανόνα, υποχρέωση να επιστρέψει αμελλητί το αντίστοιχο ποσό.
Επομένως, η τράπεζα δεν μπορεί να αρνηθεί εξαρχής την επιστροφή επικαλούμενη απλώς ότι ο πελάτης χειρίστηκε απρόσεκτα τα προσωπικά διαπιστευτήριά του. Αν θέλει αργότερα να ανακτήσει τα χρήματα, οφείλει να τεκμηριώσει ότι πράγματι υπήρξε βαριά αμέλεια.
Ο δικηγόρος Johannes Goetz επισημαίνει ότι αυτό αλλάζει ουσιαστικά τη θέση των δύο πλευρών: η τράπεζα πρέπει πρώτα να καλύψει τη ζημιά και, εφόσον θεωρεί ότι έχει επαρκείς αποδείξεις εις βάρος του πελάτη, να διεκδικήσει ενεργά την επιστροφή των χρημάτων, ενδεχομένως και δικαστικά.
Ένα παραπλανητικό γράμμα οδήγησε σε απώλεια άνω των 100.000 ευρώ
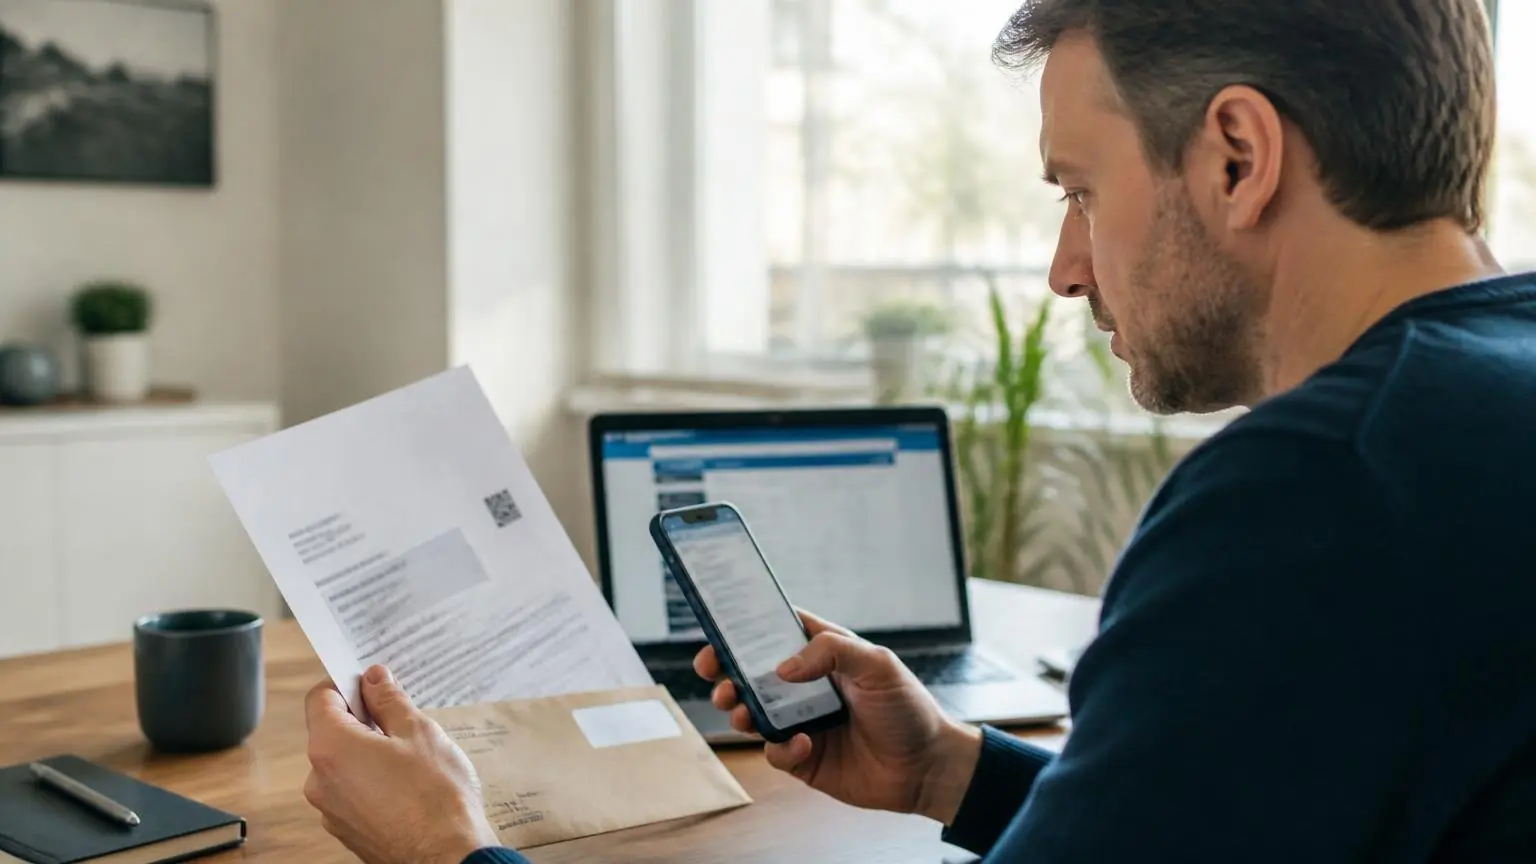
Την έκταση του προβλήματος δείχνει η εμπειρία του Rudolf Wolter, γιατρού από τη Θουριγγία της Γερμανίας. Έλαβε ένα γράμμα που έμοιαζε να προέρχεται από την τράπεζά του και περιείχε κωδικό QR. Όταν τον σάρωσε με το κινητό του, οι δράστες απέκτησαν τη δυνατότητα να αφαιρέσουν περισσότερα από 100.000 ευρώ από τον τραπεζικό του λογαριασμό.
Ο ίδιος περιέγραψε ότι το γράμμα ήταν εξαιρετικά πειστικό, ακριβώς επειδή είχε φτάσει με την παραδοσιακή ταχυδρομική μορφή και όχι ως ένα ύποπτο ηλεκτρονικό μήνυμα. Εκ των υστέρων αναρωτήθηκε αν είχε παραβλέψει κάποιο προειδοποιητικό σημάδι.
Κατά τον Goetz, δεν είναι απαραίτητα εύκολο για τις τράπεζες να αποδείξουν βαριά αμέλεια σε τέτοιες υποθέσεις. Οι μέθοδοι εξαπάτησης γίνονται διαρκώς πιο πειστικές, μεταξύ άλλων με τη χρήση τεχνητής νοημοσύνης, και ένα θύμα phishing δεν έχει υποχρεωτικά διαπράξει σοβαρό σφάλμα μόνο και μόνο επειδή παραπλανήθηκε.
Τι πρέπει να κάνει αμέσως όποιος διαπιστώσει απάτη
Ο πρώτος στόχος μετά τον εντοπισμό ύποπτης συναλλαγής είναι να αποτραπούν νέες χρεώσεις. Ο δικηγόρος συνιστά την άμεση ενημέρωση της τράπεζας και τον αποκλεισμό κάθε πρόσβασης που μπορεί να χρησιμοποιηθεί από τους δράστες: μπλοκάρισμα λογαριασμού, καρτών και ηλεκτρονικής τραπεζικής.
Παράλληλα, ο πελάτης πρέπει να ζητήσει ρητά από την τράπεζα την επιστροφή του ποσού που αφαιρέθηκε χωρίς εξουσιοδότηση. Δεν αρκεί μόνο να αναφέρει ότι συνέβη απάτη.
Στη συνέχεια είναι σημαντικό να διατηρηθούν όλα τα σχετικά αποδεικτικά στοιχεία, όπως ηλεκτρονικά μηνύματα, στιγμιότυπα οθόνης και κάθε άλλη επικοινωνία ή πληροφορία που συνδέεται με το περιστατικό. Τα στοιχεία αυτά μπορεί να αποδειχθούν κρίσιμα αν προκύψει διαφωνία με την τράπεζα για το ποιος φέρει την ευθύνη.
Το θύμα μπορεί επίσης να ενημερώσει την αστυνομία. Ο Goetz σημειώνει, πάντως, ότι οι αστυνομικές έρευνες σε αυτού του είδους τις απάτες συχνά δεν οδηγούν σε ουσιαστικό αποτέλεσμα.
Πηγές πληροφοριών: Δικαστήριο της Ευρωπαϊκής Ένωσης.