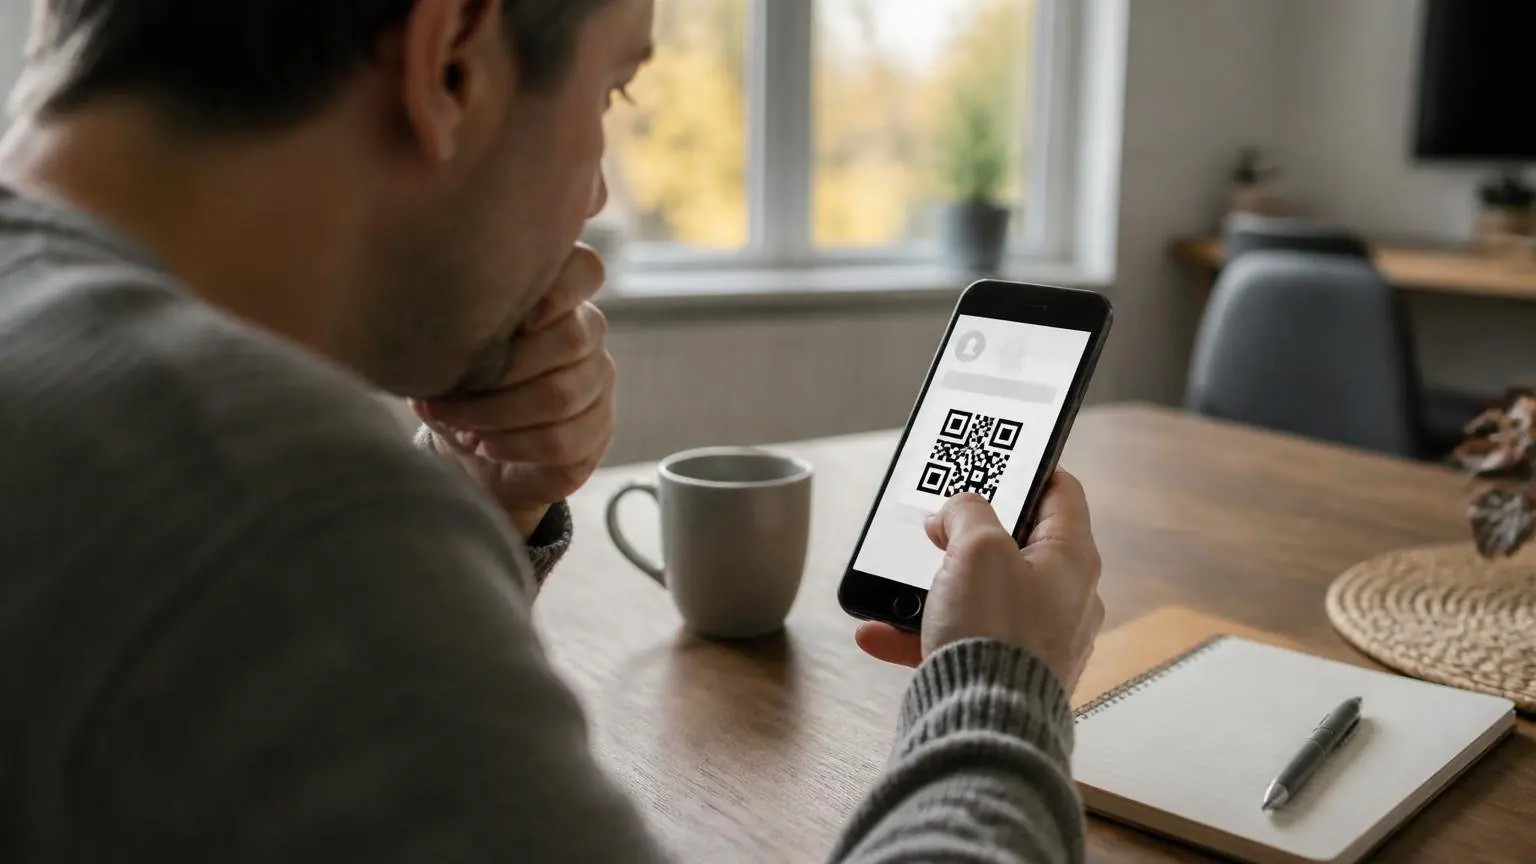

Γερμανία – Μια φαινομενικά συνηθισμένη ειδοποίηση από τράπεζα κόστισε 10.300 ευρώ στον Peter Schuhmann, ο οποίος ακολούθησε έναν κωδικό QR από παραπλανητικό email και πληκτρολόγησε τα στοιχεία πρόσβασης στον λογαριασμό του. Η τράπεζα αρνείται να επιστρέψει τα χρήματα, αποδίδοντάς του βαριά αμέλεια, ενώ η υπόθεση αναδεικνύει τη δυσκολία αναγνώρισης ολοένα πιο πειστικών ηλεκτρονικών απατών.
Το μήνυμα καλούσε τον Schuhmann να επικαιροποιήσει τα στοιχεία του. Όπως εξηγεί ο ίδιος, θεώρησε ότι η επικοινωνία ήταν γνήσια και ότι η τράπεζα ζητούσε πρόσθετα μέτρα ασφαλείας για τον λογαριασμό του. Δεν υποψιάστηκε την απάτη. Η απώλεια των χρημάτων έχει πλέον εξελιχθεί σε διαφωνία σχετικά με το ποιος ευθύνεται και ποιος οφείλει να επιβαρυνθεί με τη ζημία.
Γιατί οι απάτες phishing δυσκολεύουν ακόμη και προσεκτικούς πελάτες
Η δικηγόρος τραπεζικού δικαίου Nuriye Yildirim, που εκπροσωπεί τον Schuhmann, αμφισβητεί τον χαρακτηρισμό της συμπεριφοράς του ως βαριάς αμέλειας. Όπως επισημαίνει, τα παραπλανητικά μηνύματα έχουν γίνει τόσο επαγγελματικά, μεταξύ άλλων με τη χρήση τεχνητής νοημοσύνης (AI), ώστε ένας συνηθισμένος πελάτης συχνά να μην μπορεί να τα ξεχωρίσει από πραγματική επικοινωνία με την τράπεζά του.

Παρόμοιες επιφυλάξεις εκφράζει και η Ομοσπονδιακή Ένωση Κέντρων Καταναλωτών της Γερμανίας (Verbraucherzentrale Bundesverband). Σε έρευνά της διαπίστωσε ότι ακόμη και προσεκτικοί καταναλωτές δεν μπορούσαν πάντοτε να διακρίνουν αξιόπιστα τις απόπειρες απάτης από τα αυθεντικά τραπεζικά μηνύματα. Η εκπρόσωπος του φορέα Dorothea Mohn υποστηρίζει ότι η ασφαλής προστασία από τέτοιες πρακτικές έχει γίνει εξαιρετικά δύσκολη και ότι οποιοσδήποτε μπορεί να πέσει θύμα.
Η συγκεκριμένη περίπτωση αποδεικνύει τη χρήση πλαστού email και QR code, όχι όμως ότι έχει εξακριβωθεί χρήση AI στην επίθεση κατά του Schuhmann. Οι ειδικοί περιγράφουν την τεχνητή νοημοσύνη ως παράγοντα που μπορεί γενικότερα να ενισχύσει την αποτελεσματικότητα των επιτήδειων.
Πώς η τεχνητή νοημοσύνη ενισχύει την απειλή για τον τραπεζικό τομέα
Μεγάλοι όγκοι κλεμμένων τραπεζικών δεδομένων διακινούνται στο σκοτεινό διαδίκτυο (darknet). Ο ειδικός ασφάλειας πληροφοριακών συστημάτων Benjamin Mejri εξηγεί ότι η AI μπορεί να χρησιμοποιηθεί για την αυτοματοποιημένη εξέταση, συμπλήρωση και προετοιμασία τέτοιων δεδομένων για νέες επιθέσεις. Εργασίες που παλαιότερα απαιτούσαν σημαντικό χρόνο και προσωπικό μπορούν έτσι να πραγματοποιούνται σε μεγάλο βαθμό αυτόματα.
Η απειλή δεν αφορά μόνο τους πελάτες. Συστήματα AI μπορούν να αναζητούν συνεχώς ανοιχτές προσβάσεις και ευπάθειες, ενώ άλλα εργαλεία μπορούν να συνεχίζουν μια επίθεση εφόσον εντοπιστεί αδύναμο σημείο. Ο Oliver Keizers, επικεφαλής στη Γερμανία της εταιρείας κυβερνοασφάλειας Horizon3, περιγράφει αυτή την κατάσταση ως διαρκή αγώνα για τον εντοπισμό των κενών ασφαλείας. Η εταιρεία του χρησιμοποιεί επίσης AI, αλλά για αμυντικούς ελέγχους τραπεζικών συστημάτων, πριν προλάβουν να αξιοποιήσουν τα κενά οι εγκληματίες.
Η Ευρωπαϊκή Κεντρική Τράπεζα (ΕΚΤ) έχει προειδοποιήσει για τον αυξανόμενο κίνδυνο κυβερνοεπιθέσεων με τη συνδρομή AI και έχει ζητήσει από τα χρηματοπιστωτικά ιδρύματα που εποπτεύει να λάβουν μέτρα. Οι συγκεκριμένες ενέργειες των τραπεζών δεν είναι δημοσίως γνωστές. Από την πλευρά της, η Deutsche Kreditwirtschaft εκτιμά ότι μια κυβερνοεπίθεση από μόνη της δύσκολα θα καθιστούσε μια τράπεζα ανίκανη να επιστρέψει τα χρήματα των καταθετών, καθώς τέτοιες επιθέσεις στρέφονται συχνότερα στη διατάραξη της λειτουργίας της.
Η απόφαση του ΔΕΕ και η διαφωνία για τα 10.300 ευρώ
Για τα θύματα ηλεκτρονικής απάτης, το κρίσιμο ερώτημα είναι διαφορετικό: ποιος επωμίζεται την οικονομική ζημία από μια μη εγκεκριμένη συναλλαγή; Οι τράπεζες επικαλούνται συχνά βαριά αμέλεια του πελάτη σε υποθέσεις phishing, όμως πρόσφατη απόφαση του Δικαστηρίου της Ευρωπαϊκής Ένωσης προσθέτει μια σημαντική νομική παράμετρο.
Σύμφωνα με την απόφαση της 15ης Οκτωβρίου 2026, ένας πάροχος υπηρεσιών πληρωμών δεν μπορεί να αρνηθεί την επιστροφή χρημάτων για μη εγκεκριμένη πράξη πληρωμής μόνο και μόνο επειδή καταλογίζει στον πελάτη βαριά αμέλεια. Η διατύπωση αυτή δεν σημαίνει ότι κάθε υπόθεση phishing οδηγεί αυτομάτως σε οριστική αποζημίωση, ούτε προδικάζει την έκβαση της διαφοράς του Schuhmann. Ο ίδιος εξακολουθεί να διεκδικεί τα 10.300 ευρώ.
Πηγές πληροφοριών: Verbraucherzentrale Bundesverband, Ευρωπαϊκή Κεντρική Τράπεζα (ΕΚΤ), Δικαστήριο της Ευρωπαϊκής Ένωσης (ΔΕΕ), Deutsche Kreditwirtschaft.